Célula de Ensino evolução que gera resultados
Segurança da Informação, Defesa Cibernética e Hardening Linux

Curso Completo de Linux: Trilha Segurança

Esta trilha forma profissionais de segurança em Linux em 230 horas (210 h nos 4 níveis + 20 h no projeto final integrador), do zero até a defesa ativa de sistemas corporativos, testes de invasão controlados em laboratório e investigação forense. Ensina a endurecer servidores segundo CIS Benchmarks, monitorar eventos com auditd e SIEM Wazuh, proteger aplicações web e containers, conduzir respostas a incidentes com o ciclo do NIST e caçar ameaças com MITRE ATT&CK.

69 células 230h Iniciante a Expert
🚀 Escada de Valor • Pacotes & Credit Upgrade (R$ 29,99 a R$ 199,99)

Jornada Executiva: Sustentabilidade Estratégica & Gestão Global de Projetos (ESG)

Do curso base em Pensamento Estratégico de Sustentabilidade (R$ 29,99) à Liderança Internacional em Projetos de Clima e Captação Global (R$ 199,99).

🎯 1. Porta de Entrada (R$ 29,99) Inicie pela Trilha Start (R$ 29,99) com baixo atrito financeiro e domine os fundamentos globais na prática.
💳 2. Abatimento no Upgrade (Credit Upgrade) 100% dos R$ 29,99 investidos na Trilha Start viram crédito imediato (cupom UPGRADE29) para abater nas Trilhas 2, 3, 4 ou 5!
🌍 3. Certificação Dupla (PT-BR & EN) + ODS Certificados emitidos em Português e Inglês com competências alinhadas aos ODS da ONU para seu perfil global no LinkedIn.
Alinhamento ONU / Agenda Pós-2030: ODS 7 (Energia Limpa) ODS 9 (Indústria e Infraestrutura) ODS 12 (Consumo e Produção) ODS 13 (Ação Climática) ODS 17 (Parcerias Globais)
Sugestões CdE

Compare com trilhas semelhantes

Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.

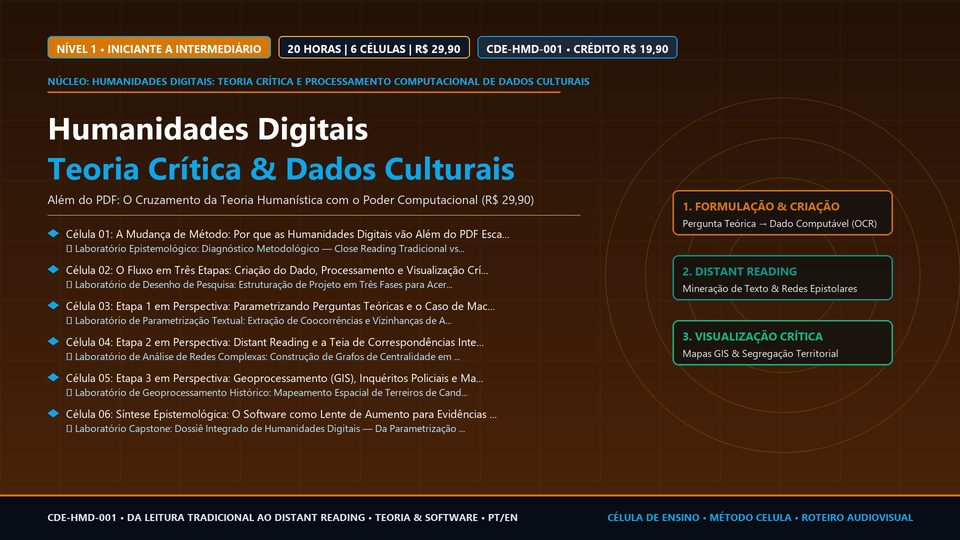
Humanidades Digitais: Teoria Crítica, Processamento de Grandes Volumes de Dados Culturais e Leitura Distante R$ 29,90
Humanidades Digitais: Teoria Crítica e Processamento Computacional de Dados Culturais

Humanidades Digitais: Teoria Crítica, Processamento de Grandes Volumes de Dados Culturais e Leitura Distante

Compreenda por que as Humanidades Digitais não são apenas escanear livros em PDF, mas uma mudança de método que cruza teoria crítica e computação em três etapas: formulação da pergunta e criação do dado, processamento macroscópico e visualização crítica.

📚 12 células ⏱️ 20h Iniciante a Intermediário
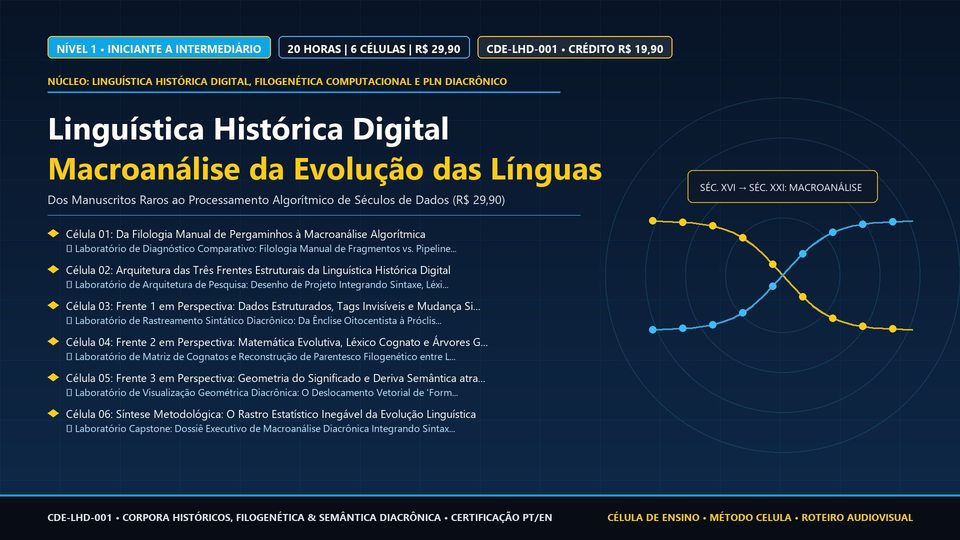
Linguística Histórica Digital: Da Filologia de Manuscritos à Macroanálise Computacional da Evolução das Línguas R$ 29,90
Linguística Histórica Digital, Filogenética Computacional e PLN Diacrônico

Linguística Histórica Digital: Da Filologia de Manuscritos à Macroanálise Computacional da Evolução das Línguas

Compreenda como a transição da linguística histórica para o ambiente digital substituiu décadas de busca manual em pergaminhos pela macroanálise computacional em três frentes: corpora morfossintáticos, filogenética bayesiana e vetores semânticos diacrônicos.

📚 12 células ⏱️ 20h Iniciante a Intermediário
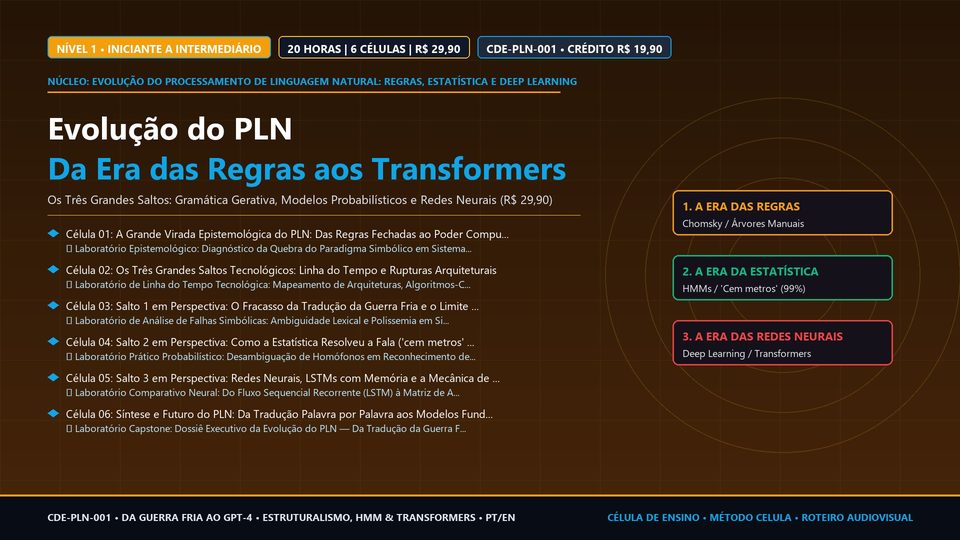
Evolução do Processamento de Linguagem Natural: Da Era das Regras Simbólicas à Estatística Massiva e à Atenção dos Transformers R$ 29,90
Evolução do Processamento de Linguagem Natural: Regras, Estatística e Deep Learning

Evolução do Processamento de Linguagem Natural: Da Era das Regras Simbólicas à Estatística Massiva e à Atenção dos Transformers

Compreenda como a ciência da computação abandonou a tentativa de ensinar regras gramaticais manuais às máquinas e passou a treiná-las com estatística massiva e redes neurais profundas através dos três grandes saltos do PLN.

📚 12 células ⏱️ 20h Iniciante a Intermediário
Jornada da trilha

Células de aprendizagem

1

01. Linux e o modelo de segurança

Instalar laboratório isolado com snapshots, compreender a tríade CIA, o princípio do menor privilégio e mapear superfícies de ataque em Linux.

10 min
2

01. Linux e o modelo de segurança

Instalar laboratório isolado com snapshots, compreender a tríade CIA, o princípio do menor privilégio e mapear superfícies de ataque em Linux.

15 min 🎙️ Áudio
3

01. Linux e o modelo de segurança

Instalar laboratório isolado com snapshots, compreender a tríade CIA, o princípio do menor privilégio e mapear superfícies de ataque em Linux.

15 min 🎙️ Áudio
4

02. Terminal e sistema de arquivos

Navegar na hierarquia FHS, identificar links simbólicos maliciosos, usar find, stat, lsattr/chattr e mapear diretórios sensíveis (/etc, /var/log, /tmp).

10 min
5

02. Terminal e sistema de arquivos

Navegar na hierarquia FHS, identificar links simbólicos maliciosos, usar find, stat, lsattr/chattr e mapear diretórios sensíveis (/etc, /var/log, /tmp).

15 min 🎙️ Áudio
6

02. Terminal e sistema de arquivos

Navegar na hierarquia FHS, identificar links simbólicos maliciosos, usar find, stat, lsattr/chattr e mapear diretórios sensíveis (/etc, /var/log, /tmp).

15 min 🎙️ Áudio
7

03. Usuários, grupos e permissões

Auditar chmod, chown, umask, SUID/SGID, ACLs POSIX, sudoers, /etc/passwd, /etc/shadow e algoritmos modernos de hash de senha.

10 min
8

03. Usuários, grupos e permissões

Auditar chmod, chown, umask, SUID/SGID, ACLs POSIX, sudoers, /etc/passwd, /etc/shadow e algoritmos modernos de hash de senha.

15 min 🎙️ Áudio
9

03. Usuários, grupos e permissões

Auditar chmod, chown, umask, SUID/SGID, ACLs POSIX, sudoers, /etc/passwd, /etc/shadow e algoritmos modernos de hash de senha.

15 min 🎙️ Áudio
10

04. Texto, pipes e análise de logs

Minerar logs com grep, sed, awk, sort, uniq, regex e journalctl para identificar tentativas de login falhas, força bruta e comportamento anômalo.

10 min
11

04. Texto, pipes e análise de logs

Minerar logs com grep, sed, awk, sort, uniq, regex e journalctl para identificar tentativas de login falhas, força bruta e comportamento anômalo.

15 min 🎙️ Áudio
12

04. Texto, pipes e análise de logs

Minerar logs com grep, sed, awk, sort, uniq, regex e journalctl para identificar tentativas de login falhas, força bruta e comportamento anômalo.

15 min 🎙️ Áudio
13

05. Criptografia básica

Aplicar hashes criptográficos (sha256sum), cifragem simétrica (AES) e assimétrica (RSA/Ed25519), assinar com GPG e emitir certificados com OpenSSL.

10 min
14

05. Criptografia básica

Aplicar hashes criptográficos (sha256sum), cifragem simétrica (AES) e assimétrica (RSA/Ed25519), assinar com GPG e emitir certificados com OpenSSL.

15 min 🎙️ Áudio
15

05. Criptografia básica

Aplicar hashes criptográficos (sha256sum), cifragem simétrica (AES) e assimétrica (RSA/Ed25519), assinar com GPG e emitir certificados com OpenSSL.

15 min 🎙️ Áudio
16

06. Pacotes, serviços e atualizações seguras

Gerenciar pacotes com apt/dnf, validar assinaturas de repositórios, configurar unattended-upgrades, desativar serviços supérfluos e auditar sockets com ss e lsof.

10 min
17

06. Pacotes, serviços e atualizações seguras

Gerenciar pacotes com apt/dnf, validar assinaturas de repositórios, configurar unattended-upgrades, desativar serviços supérfluos e auditar sockets com ss e lsof.

15 min 🎙️ Áudio
18

06. Pacotes, serviços e atualizações seguras

Gerenciar pacotes com apt/dnf, validar assinaturas de repositórios, configurar unattended-upgrades, desativar serviços supérfluos e auditar sockets com ss e lsof.

15 min 🎙️ Áudio
19

07. Redes para segurança

Analisar tráfego TCP/IP, DNS e ARP, diagnosticar com ip e ss, capturar pacotes com tcpdump e Wireshark e executar varreduras defensivas com Nmap em laboratório.

10 min
20

07. Redes para segurança

Analisar tráfego TCP/IP, DNS e ARP, diagnosticar com ip e ss, capturar pacotes com tcpdump e Wireshark e executar varreduras defensivas com Nmap em laboratório.

15 min 🎙️ Áudio
21

07. Redes para segurança

Analisar tráfego TCP/IP, DNS e ARP, diagnosticar com ip e ss, capturar pacotes com tcpdump e Wireshark e executar varreduras defensivas com Nmap em laboratório.

15 min 🎙️ Áudio
22

08. Firewall e SSH

Configurar firewalls com nftables, UFW e firewalld, blindar o daemon SSH com autenticação por chaves, desativar senhas e root e mitigar força bruta com fail2ban.

10 min
23

08. Firewall e SSH

Configurar firewalls com nftables, UFW e firewalld, blindar o daemon SSH com autenticação por chaves, desativar senhas e root e mitigar força bruta com fail2ban.

15 min 🎙️ Áudio
24

08. Firewall e SSH

Configurar firewalls com nftables, UFW e firewalld, blindar o daemon SSH com autenticação por chaves, desativar senhas e root e mitigar força bruta com fail2ban.

15 min 🎙️ Áudio
25

09. Hardening do sistema

Aplicar CIS Benchmarks, ajustar parâmetros de kernel via sysctl, configurar PAM com políticas de senha, restringir montagens de partições e auditar com Lynis.

10 min
26

09. Hardening do sistema

Aplicar CIS Benchmarks, ajustar parâmetros de kernel via sysctl, configurar PAM com políticas de senha, restringir montagens de partições e auditar com Lynis.

15 min 🎙️ Áudio
27

09. Hardening do sistema

Aplicar CIS Benchmarks, ajustar parâmetros de kernel via sysctl, configurar PAM com políticas de senha, restringir montagens de partições e auditar com Lynis.

15 min 🎙️ Áudio
28

10. Controle de acesso e logs

Confinar serviços com SELinux e AppArmor, auditar negações (AVC), centralizar logs com rsyslog e gerenciar rotação com logrotate.

10 min
29

10. Controle de acesso e logs

Confinar serviços com SELinux e AppArmor, auditar negações (AVC), centralizar logs com rsyslog e gerenciar rotação com logrotate.

15 min 🎙️ Áudio
30

10. Controle de acesso e logs

Confinar serviços com SELinux e AppArmor, auditar negações (AVC), centralizar logs com rsyslog e gerenciar rotação com logrotate.

15 min 🎙️ Áudio
31

11. Monitoramento e auditoria

Configurar o subsistema auditd, criar regras de auditoria para chamadas de sistema sensíveis, implantar verificação de integridade com AIDE e agente Wazuh.

10 min
32

11. Monitoramento e auditoria

Configurar o subsistema auditd, criar regras de auditoria para chamadas de sistema sensíveis, implantar verificação de integridade com AIDE e agente Wazuh.

15 min 🎙️ Áudio
33

11. Monitoramento e auditoria

Configurar o subsistema auditd, criar regras de auditoria para chamadas de sistema sensíveis, implantar verificação de integridade com AIDE e agente Wazuh.

15 min 🎙️ Áudio
34

12. IDS, IPS e SIEM

Implantar Suricata e Zeek para detecção de intrusão em rede, correlacionar eventos com a plataforma Wazuh SIEM e escrever regras customizadas de alerta.

10 min
35

12. IDS, IPS e SIEM

Implantar Suricata e Zeek para detecção de intrusão em rede, correlacionar eventos com a plataforma Wazuh SIEM e escrever regras customizadas de alerta.

15 min 🎙️ Áudio
36

12. IDS, IPS e SIEM

Implantar Suricata e Zeek para detecção de intrusão em rede, correlacionar eventos com a plataforma Wazuh SIEM e escrever regras customizadas de alerta.

15 min 🎙️ Áudio
37

13. Análise de vulnerabilidades

Executar varreduras com OpenVAS/Greenbone, auditar imagens e pacotes com Trivy, interpretar métricas CVE/CVSS e estruturar ciclo de gestão de patches.

10 min
38

13. Análise de vulnerabilidades

Executar varreduras com OpenVAS/Greenbone, auditar imagens e pacotes com Trivy, interpretar métricas CVE/CVSS e estruturar ciclo de gestão de patches.

15 min 🎙️ Áudio
39

13. Análise de vulnerabilidades

Executar varreduras com OpenVAS/Greenbone, auditar imagens e pacotes com Trivy, interpretar métricas CVE/CVSS e estruturar ciclo de gestão de patches.

15 min 🎙️ Áudio
40

14. Testes de invasão em laboratório

Aplicar a metodologia PTES em laboratório isolado com Nmap, Metasploit, Burp Suite, quebra de senhas e escalonamento de privilégios (LPE) com ética estrita.

10 min
41

14. Testes de invasão em laboratório

Aplicar a metodologia PTES em laboratório isolado com Nmap, Metasploit, Burp Suite, quebra de senhas e escalonamento de privilégios (LPE) com ética estrita.

15 min 🎙️ Áudio
42

14. Testes de invasão em laboratório

Aplicar a metodologia PTES em laboratório isolado com Nmap, Metasploit, Burp Suite, quebra de senhas e escalonamento de privilégios (LPE) com ética estrita.

15 min 🎙️ Áudio
43

15. Segurança de serviços e aplicações

Endurecer servidores web (Nginx/Apache), implantar Web Application Firewall (WAF ModSecurity), mitigar riscos do OWASP Top 10 e configurar cabeçalhos de segurança.

10 min
44

15. Segurança de serviços e aplicações

Endurecer servidores web (Nginx/Apache), implantar Web Application Firewall (WAF ModSecurity), mitigar riscos do OWASP Top 10 e configurar cabeçalhos de segurança.

15 min 🎙️ Áudio
45

15. Segurança de serviços e aplicações

Endurecer servidores web (Nginx/Apache), implantar Web Application Firewall (WAF ModSecurity), mitigar riscos do OWASP Top 10 e configurar cabeçalhos de segurança.

15 min 🎙️ Áudio
46

16. Criptografia aplicada e proteção de dados

Implementar cifragem de discos com LUKS/dm-crypt, gerenciar certificados automatizados com Let's Encrypt, operar cofre com HashiCorp Vault e alinhar com a LGPD.

10 min
47

16. Criptografia aplicada e proteção de dados

Implementar cifragem de discos com LUKS/dm-crypt, gerenciar certificados automatizados com Let's Encrypt, operar cofre com HashiCorp Vault e alinhar com a LGPD.

15 min 🎙️ Áudio
48

16. Criptografia aplicada e proteção de dados

Implementar cifragem de discos com LUKS/dm-crypt, gerenciar certificados automatizados com Let's Encrypt, operar cofre com HashiCorp Vault e alinhar com a LGPD.

15 min 🎙️ Áudio
49

17. Forense digital em Linux

Garantir cadeia de custódia, adquirir imagens com dc3dd, analisar linhas do tempo com Sleuth Kit e Autopsy, capturar memória com LiME e inspecionar com Volatility.

10 min
50

17. Forense digital em Linux

Garantir cadeia de custódia, adquirir imagens com dc3dd, analisar linhas do tempo com Sleuth Kit e Autopsy, capturar memória com LiME e inspecionar com Volatility.

15 min 🎙️ Áudio
51

17. Forense digital em Linux

Garantir cadeia de custódia, adquirir imagens com dc3dd, analisar linhas do tempo com Sleuth Kit e Autopsy, capturar memória com LiME e inspecionar com Volatility.

15 min 🎙️ Áudio
52

18. Resposta a incidentes

Aplicar o ciclo do NIST SP 800-61, executar playbooks de contenção de intrusão e ransomware, erradicar ameaças, restaurar serviços e liderar lições aprendidas.

10 min
53

18. Resposta a incidentes

Aplicar o ciclo do NIST SP 800-61, executar playbooks de contenção de intrusão e ransomware, erradicar ameaças, restaurar serviços e liderar lições aprendidas.

15 min 🎙️ Áudio
54

18. Resposta a incidentes

Aplicar o ciclo do NIST SP 800-61, executar playbooks de contenção de intrusão e ransomware, erradicar ameaças, restaurar serviços e liderar lições aprendidas.

15 min 🎙️ Áudio
55

19. Threat hunting e engenharia de detecção

Mapear ameaças com MITRE ATT&CK para Linux, escrever regras universais Sigma, criar assinaturas YARA, formular hipóteses de caça e operar com osquery.

10 min
56

19. Threat hunting e engenharia de detecção

Mapear ameaças com MITRE ATT&CK para Linux, escrever regras universais Sigma, criar assinaturas YARA, formular hipóteses de caça e operar com osquery.

15 min 🎙️ Áudio
57

19. Threat hunting e engenharia de detecção

Mapear ameaças com MITRE ATT&CK para Linux, escrever regras universais Sigma, criar assinaturas YARA, formular hipóteses de caça e operar com osquery.

15 min 🎙️ Áudio
58

20. Segurança de containers e nuvem

Aplicar hardening em Docker e Kubernetes, configurar containers rootless, seccomp, AppArmor, auditar com CIS Benchmarks e monitorar runtime com Falco e eBPF.

10 min
59

20. Segurança de containers e nuvem

Aplicar hardening em Docker e Kubernetes, configurar containers rootless, seccomp, AppArmor, auditar com CIS Benchmarks e monitorar runtime com Falco e eBPF.

15 min 🎙️ Áudio
60

20. Segurança de containers e nuvem

Aplicar hardening em Docker e Kubernetes, configurar containers rootless, seccomp, AppArmor, auditar com CIS Benchmarks e monitorar runtime com Falco e eBPF.

15 min 🎙️ Áudio
61

21. Segurança do kernel e análise de malware

Detectar rootkits com rkhunter e chkrootkit, entender proteções do kernel (KASLR, SMEP, lockdown), observar com eBPF e analisar binários ELF em sandbox isolado.

10 min
62

21. Segurança do kernel e análise de malware

Detectar rootkits com rkhunter e chkrootkit, entender proteções do kernel (KASLR, SMEP, lockdown), observar com eBPF e analisar binários ELF em sandbox isolado.

15 min 🎙️ Áudio
63

21. Segurança do kernel e análise de malware

Detectar rootkits com rkhunter e chkrootkit, entender proteções do kernel (KASLR, SMEP, lockdown), observar com eBPF e analisar binários ELF em sandbox isolado.

15 min 🎙️ Áudio
64

22. Governança, risco e conformidade

Mapear frameworks ISO 27001, CIS Controls, NIST CSF, LGPD e PCI DSS em servidores Linux, construir matriz de risco e elaborar relatório executivo para diretoria.

10 min
65

22. Governança, risco e conformidade

Mapear frameworks ISO 27001, CIS Controls, NIST CSF, LGPD e PCI DSS em servidores Linux, construir matriz de risco e elaborar relatório executivo para diretoria.

15 min 🎙️ Áudio
66

22. Governança, risco e conformidade

Mapear frameworks ISO 27001, CIS Controls, NIST CSF, LGPD e PCI DSS em servidores Linux, construir matriz de risco e elaborar relatório executivo para diretoria.

15 min 🎙️ Áudio
67

23. Projeto Final Integrador: Red Team vs Blue Team em Laboratório Isolado

Integrar todas as competências da trilha em um exercício completo de ataque e defesa em 4 fases: Hardening, Simulação de Ataque, Detecção/Forense e Apresentação à Banca.

10 min
68

23. Projeto Final Integrador: Red Team vs Blue Team em Laboratório Isolado

Integrar todas as competências da trilha em um exercício completo de ataque e defesa em 4 fases: Hardening, Simulação de Ataque, Detecção/Forense e Apresentação à Banca.

15 min 🎙️ Áudio
69

23. Projeto Final Integrador: Red Team vs Blue Team em Laboratório Isolado

Integrar todas as competências da trilha em um exercício completo de ataque e defesa em 4 fases: Hardening, Simulação de Ataque, Detecção/Forense e Apresentação à Banca.

15 min 🎙️ Áudio