Célula de Ensino evolução que gera resultados
Fundamentos de Cibersegurança, Criptografia e Segurança de Redes

Fundamentos da Cibersegurança: Funções de Segurança, Análise de Riscos, Criptografia e Segurança de Redes

Formação estruturante e abrangente que combina fundamentos teóricos clássicos da cibersegurança com casos de uso de ponta da indústria digital. O curso capacita uma variedade diversificada de profissionais — desde aqueles que consideram iniciar carreira em segurança até administradores de sistemas, operadores de rede e auditores — a compreender e aplicar os princípios universais da proteção da informação. O currículo aborda detalhadamente a Tríade CIA expandida (Confidencialidade, Integridade, Disponibilidade, Autenticidade e Não Repúdio) e as funções estratégicas do Framework NIST CSF 2.0 (Govern, Identify, Protect, Detect, Respond, Recover); disseca a equação do risco corporativo ($Risco = Ameaça \times Vulnerabilidade \times Impacto$), metodologias qualitativas e quantitativas (NIST SP 800-30 e ISO/IEC 27005) e conformidade regulatória (LGPD e GDPR); domina a matemática e a aplicação da criptografia simétrica (cifras de bloco, padrão AES e modos de autenticação AEAD como AES-GCM) e assimétrica (RSA, curvas elípticas ECC, funções hash resistentes a colisão SHA-2/SHA-3 e Infraestrutura de Chaves Públicas PKI com certificados X.509); e consolida a segurança prática de redes de computadores, analisando vulnerabilidades na pilha TCP/IP, segmentação por VLANs/DMZ, túneis cifrados com VPNs (IPsec e WireGuard) e implementação de controles perimetrais de borda (firewalls stateful, WAFs) e hardening de estações com autenticação multifator (MFA).

6 células 60h Formação Fundamental e Especialização Inicial em Cibersegura
🚀 Escada de Valor • Pacotes & Credit Upgrade (R$ 29,99 a R$ 199,99)

Jornada Executiva: Segurança de Computadores, Criptografia & Defesa Cibernética

Do curso base em Segurança de Computadores (R$ 29,99) ao Master Internacional em Liderança CISO & Zero Trust (R$ 199,99).

🎯 1. Porta de Entrada (R$ 29,99) Inicie pela Trilha Start (R$ 29,99) com baixo atrito financeiro e domine os fundamentos globais na prática.
💳 2. Abatimento no Upgrade (Credit Upgrade) 100% dos R$ 29,99 investidos na Trilha Start viram crédito imediato (cupom SEC29) para abater nas Trilhas 2, 3, 4 ou 5!
🌍 3. Certificação Dupla (PT-BR & EN) + ODS Certificados emitidos em Português e Inglês com competências alinhadas aos ODS da ONU para seu perfil global no LinkedIn.
Alinhamento ONU / Agenda Pós-2030: ODS 9 (Indústria, Inovação e Infraestrutura) ODS 16 (Paz, Justiça e Instituições Eficazes) ODS 4 (Educação Superior de Qualidade) ODS 17 (Parcerias Globais)
Nível 1 • 6h

Introdução à Segurança de Computadores: Criptografia, Segurança de Software, Redes e Sistemas Operacionais (Start)

Tríade CIA (Confidencialidade, Integridade e Disponibilidade), criptografia simétrica e assimétrica, hash criptográfico e assinaturas digitais, PKI e certificados digitais X.509, protocolos seguros (TLS, SSH, IPsec), segurança em redes com firewalls e IDS/IPS, controle de acesso em sistemas operacionais e segurança de software (vulnerabilidades, buffer overflow e OWASP).

R$ 29,99 Gera R$ 29,99 em crédito de upgrade
Ver Trilha →
Nível 2 • 16h

Segurança Cibernética no Brasil: LGPD, Resolução BCB 85, Ciberdefesa Nacional e Proteção de Infraestruturas Críticas

Conformidade legal e regulatória brasileira: Lei Geral de Proteção de Dados (LGPD) e diretrizes da ANPD, Política de Segurança Cibernética do Banco Central (Resoluções BCB 85 e CMN 4893), Marco Civil da Internet, Plano Nacional de Segurança Cibernética (PNCiber) e defesa de infraestruturas críticas nacionais.

R$ 69,90 Com Credit Upgrade: R$ 39,91 (-R$ 29,99)
Fazer Upgrade →
Nível 5 • 45h Mais Completo

Master Internacional em Segurança da Informação, Cibersegurança Estratégica e Liderança CISO

Consolidação das 5 trilhas executivas, preparação executiva para liderança C-Level (CISO / DPO), alinhamento aos currículos de certificações globais (CISSP, CISM, CompTIA Security+), gestão de crises cibernéticas com ransomware, elaboração de política corporativa global e certificação executiva bilíngue.

R$ 199,99 Com Credit Upgrade: R$ 170,00 (-R$ 29,99)
Fazer Upgrade →
Sugestões CdE

Compare com trilhas semelhantes

Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.

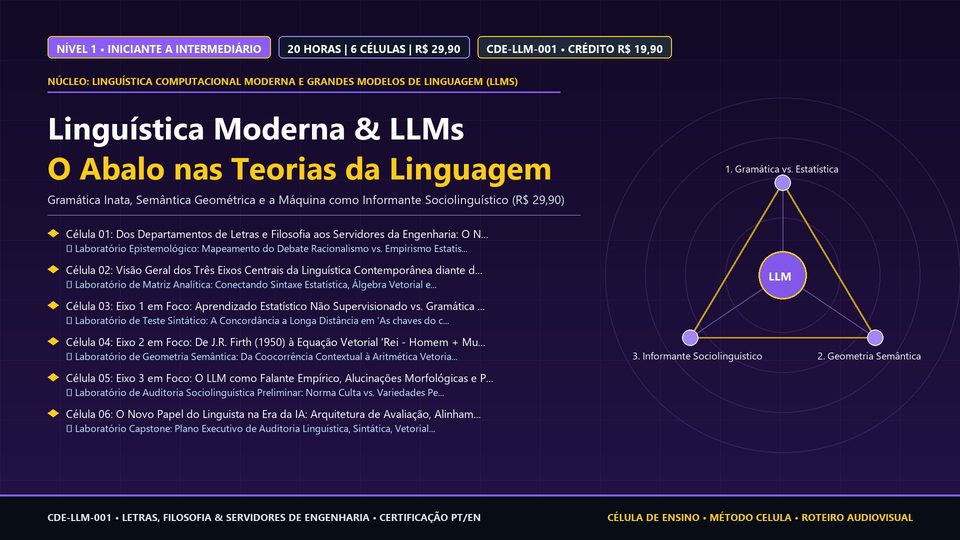
Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua R$ 29,90
Linguística Computacional Moderna e Grandes Modelos de Linguagem (LLMs)

Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua

Compreenda por que os Grandes Modelos de Linguagem (LLMs) não são apenas ferramentas tecnológicas, mas um abalo direto nas teorias tradicionais sobre aquisição, estrutura e compreensão da língua em três eixos.

📚 12 células ⏱️ 20h Iniciante a Intermediário
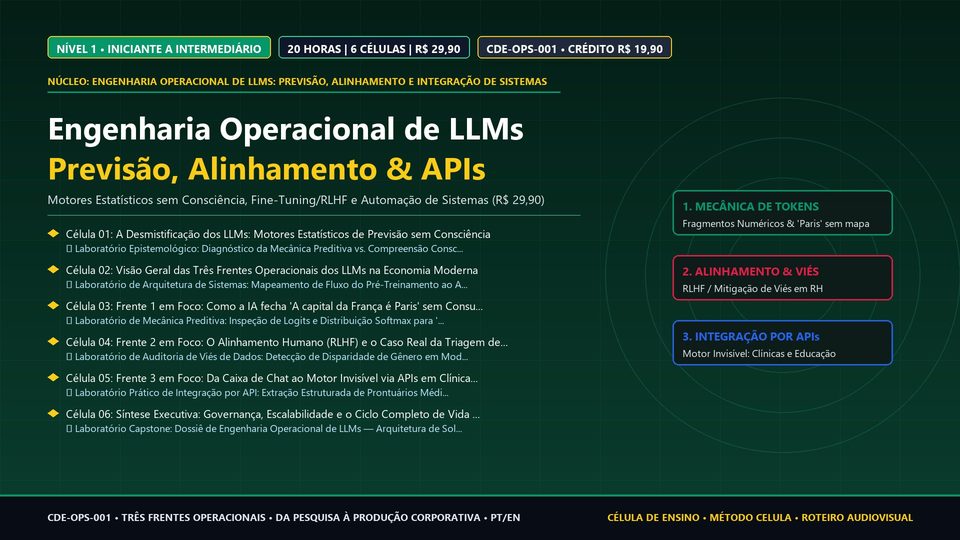
Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs R$ 29,90
Engenharia Operacional de LLMs: Previsão, Alinhamento e Integração de Sistemas

Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs

Compreenda por que os LLMs não possuem consciência, mas são motores estatísticos de previsão de texto alimentados por volumes massivos de dados, e domine suas três frentes operacionais: mecânica de tokens, alinhamento RLHF e integração via APIs.

📚 12 células ⏱️ 20h Iniciante a Intermediário
Jornada da trilha

Células de aprendizagem

1

Introdução à Cibersegurança, Tríade CIA e Funções de Segurança

Estudo dos fundamentos teóricos essenciais da cibersegurança e da segurança da informação. A evolução do cenário global de ameaças: do vandalismo digital clássico ao crime cibernético organizado, espionagem industrial e ameaças persistentes avançadas (APTs). A Tríade CIA e seus três pilares mandatórios: Confidencialidade (prevenção de divulgação não autorizada), Integridade (garantia de exatidão e proteção contra alteração indevida) e Disponibilidade (acesso tempestivo e confiável aos dados por usuários autorizados). Princípios estendidos da segurança da informação: Autenticidade (confirmação inequívoca de identidade), Não Repúdio (impossibilidade de negar a autoria de uma transação) e Conformidade (alinhamento a normas e leis). Estudo aprofundado do Framework de Cibersegurança do NIST (NIST CSF 2.0) e suas funções essenciais: Governar (Govern), Identificar (Identify), Proteger (Protect), Detectar (Detect), Responder (Respond) e Recuperar (Recover). Papéis organizacionais e trilhas de carreira: o papel do CISO, analistas de SOC (Blue Team), auditores de conformidade e engenheiros de segurança.

10h
2

Governança, Gestão e Análise de Riscos Cibernéticos

Fundamentos teóricos e metodologias práticas de governança e gestão de riscos em segurança da informação. A equação clássica do risco: a inter-relação entre Ativos de Informação, Vetores de Ameaça (Threats), Vulnerabilidades e Impacto nos Negócios ($Risco = Ameaça \times Vulnerabilidade \times Impacto$). Metodologias de avaliação de risco reconhecidas internacionalmente: a abordagem qualitativa e quantitativa do NIST SP 800-30 Rev. 1 e o processo sistemático da norma ISO/IEC 27005. Conceitos fundamentais de apetite ao risco, tolerância e capacidade residual. As quatro estratégias canônicas de tratamento do risco cibernético: Mitigar/Reduzir (implementação de controles técnicos e operacionais), Transferir/Compartilhar (seguros cibernéticos e terceirização com SLAs), Aceitar (retenção do risco residual documentada e autorizada formalmente pela liderança) e Evitar/Eliminar (descontinuação do processo ou serviço gerador do risco). Construção de Matrizes de Calor de Risco (Heat Maps) e Registros de Riscos Corporativos. O papel das regulamentações de privacidade e proteção de dados: Lei Geral de Proteção de Dados (LGPD - Lei 13.709/18), GDPR europeia e padrão de segurança em cartões de crédito PCI-DSS.

10h
3

Criptografia Simétrica, Cifras de Bloco e Fluxo

Fundamentos da ciência criptográfica e a mecânica das cifras simétricas de chave secreta. O Princípio de Kerckhoffs: a segurança de um sistema criptográfico deve depender exclusivamente do segredo da chave, e não do segredo do algoritmo matemático. Os dois pilares de Claude Shannon para a segurança de cifras: Confusão (tornar a relação entre o texto plano e o texto cifrado o mais complexa possível) e Difusão (fazer com que a alteração de um único bit no texto plano altere estatisticamente metade dos bits do texto cifrado — o efeito avalanche). Cifras de Fluxo (*Stream Ciphers*): operação de cifragem bit a bit via operação XOR com fluxo pseudoaleatório (estudo do legado RC4 e moderna cifra ChaCha20). Cifras de Bloco (*Block Ciphers*): fragmentação dos dados em blocos de tamanho fixo; a evolução do DES (Data Encryption Standard) e 3DES para o padrão global AES (Advanced Encryption Standard / Rijndael); arquitetura interna do AES: redes de Substituição-Permutação (SPN), estágios de SubBytes, ShiftRows, MixColumns e AddRoundKey, operando com tamanhos de chave de 128, 192 e 256 bits. Modos de Operação de cifras de bloco: a insegurança crítica do modo ECB (Electronic Codebook), o encadeamento do modo CBC (Cipher Block Chaining) com Vetores de Inicialização (IV) e os modernos modos de Criptografia Autenticada com Dados Adicionais (AEAD: AES-GCM e ChaCha20-Poly1305). Gerenciamento, ciclo de vida e rotação segura de chaves criptográficas corporativas.

10h
4

Criptografia Assimétrica, Funções Hash e Infraestrutura de Chaves Públicas (PKI)

Estudo da revolução da Criptografia de Chave Pública (Criptografia Assimétrica), funções de espalhamento matemático (hashing) e a cadeia de confiança digital. O problema histórico da distribuição de chaves secretas em escala global e a solução de Diffie-Hellman e Merkle (troca de chaves). Fundamentos dos sistemas assimétricos de par de chaves (Chave Pública para cifragem/verificação e Chave Privada para decifragem/assinatura): o algoritmo RSA (fundamentado na dificuldade computacional de fatoração de inteiros produtos de grandes números primos) e a Criptografia de Curvas Elípticas (ECC / ECDSA / Ed25519, que atinge níveis equivalentes de segurança com comprimentos de chave drasticamente menores). Funções Hash Criptográficas: propriedades matemáticas mandatórias (unidirecionalidade, resistência a pré-imagem, segunda pré-imagem e colisão); o declínio histórico de MD5 e SHA-1 devido a ataques de colisão; a família padrão SHA-2 (SHA-256 e SHA-512) e a nova geração SHA-3 (Keccak). Assinaturas Digitais: a combinação de hashing com cifragem da chave privada para garantia de integridade, autenticidade e não repúdio. A Infraestrutura de Chaves Públicas (PKI): a necessidade de vinculação segura entre uma chave pública e uma identidade através de Certificados Digitais no padrão ITU-T X.509; a hierarquia de confiança: Autoridades Certificadoras Raiz (Root CAs), CAs Intermediárias, CAs Emissoras; mecanismos de revogação de certificados: Listas de Revogação de Certificados (CRLs) e o protocolo online OCSP (Online Certificate Status Protocol) com OCSP Stapling.

10h
5

Fundamentos de Segurança de Redes, Protocolos e Segmentação

Estudo analítico da segurança da pilha de protocolos TCP/IP e técnicas de projeto de redes protegidas. Análise detalhada dos cabeçalhos das camadas do modelo OSI e TCP/IP sob a ótica de segurança: fraquezas intrínsecas de protocolos concebidos sem mecanismos nativos de criptografia e autenticação: IP (ausência de integridade de payload e suscetibilidade a IP Spoofing), ICMP (utilização em ataques de amplificação e varredura de ping sweeps), ARP (envenenamento de cache em redes locais), DNS (ataques de envenenamento de cache e amplificação DNS via UDP), DHCP (exaustão de pool e injeção de rogue servers) e HTTP (tráfego de senhas em texto puro). Princípios de segmentação defensiva: quebra de domínios de colisão e broadcast através de Virtual LANs (VLANs IEEE 802.1Q) e roteamento inter-VLAN com firewalls; arquitetura de Zona Desmilitarizada (DMZ) de múltiplos estágios para isolamento de servidores expostos à Internet pública. Comunicações seguras em canais públicos através de Redes Privadas Virtuais (VPNs): a suíte IPsec: arquitetura de segurança, protocolos de cabeçalho de autenticação (AH - Authentication Header) e encapsulamento de carga segura (ESP - Encapsulating Security Payload), modos de transporte e túnel, e o protocolo de troca de chaves IKEv2; VPNs baseadas em SSL/TLS (OpenVPN) e a nova geração de túneis leves de alto desempenho com WireGuard. Segurança na camada de transporte: aprofundamento no handshake do TLS 1.3, autenticação mútua (mTLS) e proteção efetiva contra ataques Man-in-the-Middle (MitM).

10h
6

Controles de Segurança Perimetral, Defesa de Endpoints e Gestão de Incidentes

Consolidação prática de controles de segurança perimetral, proteção de dispositivos finais (endpoints) e introdução à gestão e resposta a incidentes. Controles perimetrais de rede: arquitetura e posicionamento de firewalls sem estado (stateless) versus firewalls com inspeção de estado (stateful inspection); Web Application Firewalls (WAF) dedicados à filtragem da Camada 7 contra ataques da web (injeção de código e cross-site scripting); proxies reversos e balanceadores de carga com terminação TLS segura. Defesa e proteção de endpoints (estações de trabalho e servidores): o Princípio do Menor Privilégio (Principle of Least Privilege - PoLP); modelos de Controle de Acesso Baseado em Papéis (RBAC); mecanismos de Autenticação Multifator (MFA / 2FA) baseados em algo que você sabe (senha), algo que você tem (token TOTP, chave física FIDO2/WebAuthn) e algo que você é (biometria); evolução de softwares antivírus baseados em assinaturas estáticas para plataformas modernas de Detecção e Resposta de Endpoint (EDR/XDR) baseadas em análise comportamental heurística. Monitoramento contínuo e centralização de logs: o papel do protocolo Syslog e plataformas SIEM (Security Information and Event Management) na correlação automatizada de eventos de segurança. O ciclo de vida de Gestão e Resposta a Incidentes segundo o guia formal NIST SP 800-61 Rev. 2: Preparação, Detecção e Análise, Contenção, Erradicação e Recuperação, e Lições Aprendidas / Atividades Pós-Incidente.

10h