Célula de Ensino evolução que gera resultados
Cibersegurança Defensiva, Ferramentas de Proteção e Laboratório de Redes

Laboratório de Cibersegurança: Estratégias Defensivas, Emulação de Redes, Firewalls, Scanners de Vulnerabilidade e Sistemas IDS/IPS

Formação prática avançada e laboratório intensivo em segurança cibernética defensiva (Blue Team) e engenharia de proteção de infraestruturas computacionais modernas. O curso desenvolve competências operacionais diretas para projetar, configurar e gerenciar ambientes virtualizados isolados (sandboxes seguras em VirtualBox, VMware e Proxmox com prevenção de VM breakout e segmentação por VLANs 802.1Q e DMZ); emular dispositivos de borda e roteamento (VyOS, OpenWrt, GNS3) com aplicação estrita de Listas de Controle de Acesso (ACLs) e mitigação de ataques de Camada 2 (ARP Spoofing com DAI e DHCP Starvation com DHCP Snooping); implementar firewalls stateful com inspeção profunda de pacotes (pfSense, OPNsense e Linux nftables com rastreamento conntrack) e hardening de servidores web (Nginx e Apache com TLS 1.3, rate limiting e cabeçalhos defensivos CSP/HSTS); operar ferramentas corporativas de gestão de superfície de ataque e scanners de vulnerabilidade (Nmap com scripts NSE, OpenVAS/Greenbone Vulnerability Management e Nessus) com triagem CVSS v3.1/v4.0 e remediação baseada em risco; implantar e sintonizar sistemas de detecção e prevenção de intrusões em rede (Snort 3 e Suricata em modo inline com regras customizadas) e sistemas baseados em host (Wazuh HIDS para integridade de arquivos FIM e detecção de anomalias); e dissecar metodologias reais de ataque através do mapeamento de táticas e técnicas no framework MITRE ATT&CK e Lockheed Martin Cyber Kill Chain, correlacionando eventos em SIEM e executando playbooks estruturados de resposta a incidentes conforme as diretrizes do NIST SP 800-61 sob a estratégia de Defesa em Profundidade.

6 células 60h Especialização Prática Avançada em Segurança Defensiva e Eng
🚀 Escada de Valor • Pacotes & Credit Upgrade (R$ 29,99 a R$ 199,99)

Jornada Executiva: Segurança de Computadores, Criptografia & Defesa Cibernética

Do curso base em Segurança de Computadores (R$ 29,99) ao Master Internacional em Liderança CISO & Zero Trust (R$ 199,99).

🎯 1. Porta de Entrada (R$ 29,99) Inicie pela Trilha Start (R$ 29,99) com baixo atrito financeiro e domine os fundamentos globais na prática.
💳 2. Abatimento no Upgrade (Credit Upgrade) 100% dos R$ 29,99 investidos na Trilha Start viram crédito imediato (cupom SEC29) para abater nas Trilhas 2, 3, 4 ou 5!
🌍 3. Certificação Dupla (PT-BR & EN) + ODS Certificados emitidos em Português e Inglês com competências alinhadas aos ODS da ONU para seu perfil global no LinkedIn.
Alinhamento ONU / Agenda Pós-2030: ODS 9 (Indústria, Inovação e Infraestrutura) ODS 16 (Paz, Justiça e Instituições Eficazes) ODS 4 (Educação Superior de Qualidade) ODS 17 (Parcerias Globais)
Nível 1 • 6h

Introdução à Segurança de Computadores: Criptografia, Segurança de Software, Redes e Sistemas Operacionais (Start)

Tríade CIA (Confidencialidade, Integridade e Disponibilidade), criptografia simétrica e assimétrica, hash criptográfico e assinaturas digitais, PKI e certificados digitais X.509, protocolos seguros (TLS, SSH, IPsec), segurança em redes com firewalls e IDS/IPS, controle de acesso em sistemas operacionais e segurança de software (vulnerabilidades, buffer overflow e OWASP).

R$ 29,99 Gera R$ 29,99 em crédito de upgrade
Ver Trilha →
Nível 2 • 16h

Segurança Cibernética no Brasil: LGPD, Resolução BCB 85, Ciberdefesa Nacional e Proteção de Infraestruturas Críticas

Conformidade legal e regulatória brasileira: Lei Geral de Proteção de Dados (LGPD) e diretrizes da ANPD, Política de Segurança Cibernética do Banco Central (Resoluções BCB 85 e CMN 4893), Marco Civil da Internet, Plano Nacional de Segurança Cibernética (PNCiber) e defesa de infraestruturas críticas nacionais.

R$ 69,90 Com Credit Upgrade: R$ 39,91 (-R$ 29,99)
Fazer Upgrade →
Nível 5 • 45h Mais Completo

Master Internacional em Segurança da Informação, Cibersegurança Estratégica e Liderança CISO

Consolidação das 5 trilhas executivas, preparação executiva para liderança C-Level (CISO / DPO), alinhamento aos currículos de certificações globais (CISSP, CISM, CompTIA Security+), gestão de crises cibernéticas com ransomware, elaboração de política corporativa global e certificação executiva bilíngue.

R$ 199,99 Com Credit Upgrade: R$ 170,00 (-R$ 29,99)
Fazer Upgrade →
Sugestões CdE

Compare com trilhas semelhantes

Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.

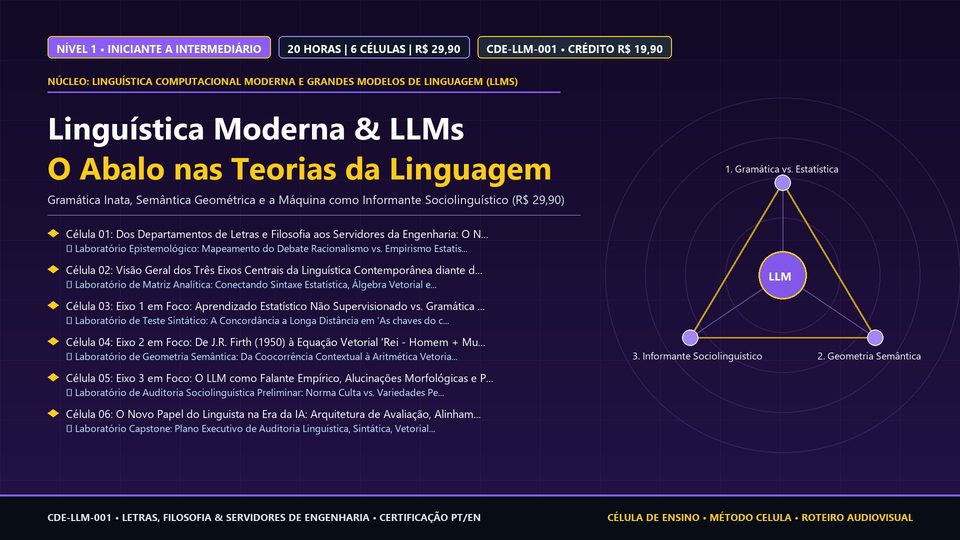
Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua R$ 29,90
Linguística Computacional Moderna e Grandes Modelos de Linguagem (LLMs)

Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua

Compreenda por que os Grandes Modelos de Linguagem (LLMs) não são apenas ferramentas tecnológicas, mas um abalo direto nas teorias tradicionais sobre aquisição, estrutura e compreensão da língua em três eixos.

📚 12 células ⏱️ 20h Iniciante a Intermediário
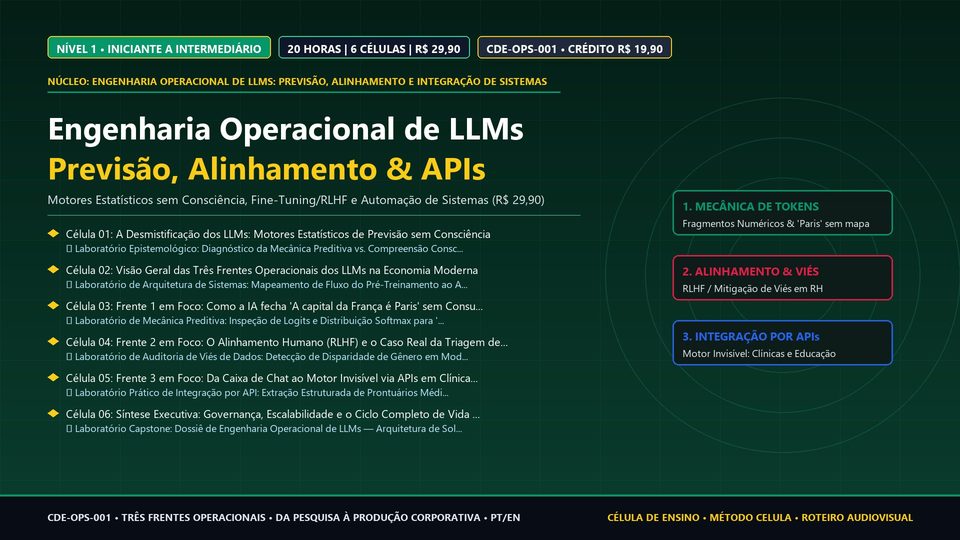
Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs R$ 29,90
Engenharia Operacional de LLMs: Previsão, Alinhamento e Integração de Sistemas

Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs

Compreenda por que os LLMs não possuem consciência, mas são motores estatísticos de previsão de texto alimentados por volumes massivos de dados, e domine suas três frentes operacionais: mecânica de tokens, alinhamento RLHF e integração via APIs.

📚 12 células ⏱️ 20h Iniciante a Intermediário
Jornada da trilha

Células de aprendizagem

1

Ambientes de Laboratório Virtualizados, Isolamento e Topologia de Redes

Fundamentos de construção e orquestração de laboratórios práticos de cibersegurança isolados (sandboxing) para testes defensivos e análise controlada de ameaças. Arquitetura de hypervisors Tipo 1 (bare-metal com Proxmox VE/ESXi) e Tipo 2 (hosted com VirtualBox e VMware Workstation). Modos de interface de rede virtual: Host-Only, NAT, NAT Network e Bridged. Técnicas de segmentação lógica via VLANs (padrão IEEE 802.1Q), isolamento de Zona Desmilitarizada (DMZ) e mecanismos de proteção contra fuga de máquina virtual (VM escape / breakout). Automação e reprodutibilidade de infraestrutura de teste como código com Vagrant e Docker.

10h
2

Emulação de Roteamento, Protocolos de Rede e Hardening de Infraestrutura

Estudo e operação de sistemas de roteamento e comutação emulados em plataformas de ciberdefesa (VyOS, OpenWrt, GNS3). Arquitetura de encaminhamento de pacotes, tabelas de roteamento estático e protocolos dinâmicos de gateway interior (OSPF). Implementação de Listas de Controle de Acesso (ACLs) sem estado (stateless) para filtragem de tráfego em portas de borda e núcleos de rede. Técnicas de análise forense de pacotes com Wireshark e tcpdump. Diagnóstico e mitigação de vulnerabilidades clássicas da Camada de Enlace (Camada 2 do modelo OSI), incluindo ataques de envenenamento de cache ARP (ARP Spoofing/Poisoning) e esgotamento de pool DHCP (DHCP Starvation) com inspeção dinâmica de ARP (DAI) e DHCP Snooping.

10h
3

Firewalls Stateful, Filtragem de Pacotes e Servidores Web Seguros

Estudo avançado de firewalls de rede e de host orientados a estado (Stateful Packet Inspection - SPI). Funcionamento interno do subsistema Netfilter no kernel Linux, ferramentas de gerenciamento de regras iptables e a moderna infraestrutura nftables. Dissecação da tabela de rastreamento de conexões (conntrack) e os quatro estados fundamentais de pacotes (NEW, ESTABLISHED, RELATED e INVALID). Implantação e administração de firewalls de borda corporativos com pfSense e OPNsense. Engenharia de hardening e segurança de servidores web de produção (Nginx e Apache): terminação segura de SSL/TLS com o protocolo TLS 1.3, gestão de certificados digitais X.509, limitação de taxa de requisições (rate limiting) para contenção de negação de serviço (DoS) e implementação de cabeçalhos de segurança HTTP modernos (HSTS, Content Security Policy, X-Frame-Options).

10h
4

Gestão de Superfície de Ataque e Scanners de Vulnerabilidades

Metodologias e ferramentas práticas para identificação, análise e gestão de vulnerabilidades em ativos computacionais defensivos. Mapeamento de portas, enumeração de serviços ativos e fingerprinting de sistemas operacionais através do Nmap com emprego extensivo do Nmap Scripting Engine (NSE) em modos não intrusivos. Arquitetura e operação de scanners corporativos de vulnerabilidades (OpenVAS / Greenbone Vulnerability Management e Nessus Essentials). Coleta e análise de dados de vulnerabilidades conhecidas através do Common Vulnerabilities and Exposures (CVE) e National Vulnerability Database (NVD). Avaliação e pontuação de severidade de risco com o Common Vulnerability Scoring System (CVSS v3.1 e CVSS v4.0). Elaboração de relatórios executivos de remediação, validação de falsos-positivos e verificação pós-aplicação de patches de segurança.

10h
5

Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS)

Estudo comparativo, implantação e operação de Sistemas de Detecção de Intrusão (IDS) e Sistemas de Prevenção de Intrusão (IPS). Diferenciação entre sistemas baseados em rede (NIDS/NIPS) e sistemas baseados em host (HIDS). Modos operacionais: monitoramento passivo via porta de espelhamento (SPAN / Network TAP) versus proteção ativa inline (transparente ou em bridge). Arquitetura e sintaxe de regras dos principais motores de código aberto da indústria: Snort 3 e Suricata. Técnicas de detecção baseadas em assinaturas de pacotes, correspondência de padrões de strings, expressões regulares e detecção heurística/estatística de anomalias de tráfego. Implantação e gestão de HIDS corporativo com Wazuh (monitoramento de integridade de arquivos FIM, auditoria de configurações e detecção de rootkits). Integração de alertas e bloqueio automatizado em tempo real.

10h
6

Metodologias de Ataque, Resposta a Incidentes e Defesa em Profundidade

Compreensão aprofundada da perspectiva do adversário para fortalecimento sistemático dos controles defensivos corporativos. O framework MITRE ATT&CK (táticas, técnicas e sub-técnicas) e o modelo Lockheed Martin Cyber Kill Chain (Reconnaissance, Weaponization, Delivery, Exploitation, Installation, Command and Control e Actions on Objectives) como bússolas de inteligência de ameaças. Emulação controlada de metodologias comuns de ataque: ataques de força bruta contra serviços de autenticação (SSH/RDP com Hydra), exploração de vulnerabilidades web (SQL Injection e Cross-Site Scripting - XSS) e técnicas básicas de movimento lateral. Centralização e correlação de eventos em sistemas SIEM (Security Information and Event Management). O ciclo de vida de resposta a incidentes de segurança segundo as diretrizes formais do NIST SP 800-61 Rev. 2 (Preparação, Detecção & Análise, Contenção, Erradicação & Recuperação e Atividades Pós-Incidente). Princípio de Defesa em Profundidade (Defense-in-Depth) e consolidação da postura resiliente do Blue Team.

10h