Célula de Ensino evolução que gera resultados
Cibersegurança Ofensiva, Testes de Penetração e Ethical Hacking

Laboratório de Cibersegurança: Ferramentas Ofensivas, Testes de Penetração Éticos, Frameworks de Avaliação e Exploração de Vulnerabilidades

Formação prática avançada e laboratório intensivo em segurança ofensiva, testes de penetração profissionais (Red Team / Ethical Hacking) e exploração ética de vulnerabilidades em ambientes corporativos modernos. O curso capacita analistas e consultores de segurança para operar em todas as etapas do ciclo de vida de um pentest estruturado: desde a definição de escopo legal, termo de autorização e Regras de Engajamento (Rules of Engagement - RoE) sob os frameworks PTES, OSSTMM e NIST SP 800-115; o provisionamento de bancadas de ataque virtualizadas em Kali Linux contra alvos vulneráveis controlados; o reconhecimento passivo (OSINT com Shodan, Censys, theHarvester e Google Dorking) e enumeração ativa de redes e serviços (Nmap avançado, enum4linux, snmpwalk); a varredura e triagem de vulnerabilidades (Nessus, OpenVAS, Nikto) com validação manual contra bases de exploits (Exploit-DB, Searchsploit) e pontuações CVSS; o domínio aprofundado do Metasploit Framework (exploits, payloads staged/inline, reverse shells, sessões Meterpreter em memória e migração de processos); a avaliação sistemática de aplicações web fundamentada no OWASP Top 10 e guia WSTG através de proxies interceptadores (Burp Suite), explorando falhas críticas como Cross-Site Scripting (XSS refletido, persistente e DOM), SQL Injection (sqlmap) e controle de acesso quebrado; até as técnicas pós-exploração (enumeração local com LinPEAS, escalada de privilégios vertical em Linux via SUID/Sudo e Windows via tokens/serviços), culminando na abordagem Purple Team e na elaboração de Relatórios de Pentest formais com sumário executivo, matriz de risco e recomendações acionáveis de remediação defensiva.

6 células 60h Especialização Prática Avançada em Segurança Ofensiva, Ethic

🚀 Escada de Valor • Pacotes & Credit Upgrade (R$ 29,99 a R$ 199,99)

Jornada Executiva: Segurança de Computadores, Criptografia & Defesa Cibernética

Do curso base em Segurança de Computadores (R$ 29,99) ao Master Internacional em Liderança CISO & Zero Trust (R$ 199,99).

🎯 1. Porta de Entrada (R$ 29,99) Inicie pela Trilha Start (R$ 29,99) com baixo atrito financeiro e domine os fundamentos globais na prática.
💳 2. Abatimento no Upgrade (Credit Upgrade) 100% dos R$ 29,99 investidos na Trilha Start viram crédito imediato (cupom SEC29) para abater nas Trilhas 2, 3, 4 ou 5!
🌍 3. Certificação Dupla (PT-BR & EN) + ODS Certificados emitidos em Português e Inglês com competências alinhadas aos ODS da ONU para seu perfil global no LinkedIn.
Alinhamento ONU / Agenda Pós-2030: ODS 9 (Indústria, Inovação e Infraestrutura) ODS 16 (Paz, Justiça e Instituições Eficazes) ODS 4 (Educação Superior de Qualidade) ODS 17 (Parcerias Globais)
Nível 1 • 6h

Introdução à Segurança de Computadores: Criptografia, Segurança de Software, Redes e Sistemas Operacionais (Start)

Tríade CIA (Confidencialidade, Integridade e Disponibilidade), criptografia simétrica e assimétrica, hash criptográfico e assinaturas digitais, PKI e certificados digitais X.509, protocolos seguros (TLS, SSH, IPsec), segurança em redes com firewalls e IDS/IPS, controle de acesso em sistemas operacionais e segurança de software (vulnerabilidades, buffer overflow e OWASP).

R$ 29,99 Gera R$ 29,99 em crédito de upgrade
Ver Trilha →
Nível 2 • 16h

Segurança Cibernética no Brasil: LGPD, Resolução BCB 85, Ciberdefesa Nacional e Proteção de Infraestruturas Críticas

Conformidade legal e regulatória brasileira: Lei Geral de Proteção de Dados (LGPD) e diretrizes da ANPD, Política de Segurança Cibernética do Banco Central (Resoluções BCB 85 e CMN 4893), Marco Civil da Internet, Plano Nacional de Segurança Cibernética (PNCiber) e defesa de infraestruturas críticas nacionais.

R$ 69,90 Com Credit Upgrade: R$ 39,91 (-R$ 29,99)
Fazer Upgrade →
Nível 5 • 45h Mais Completo

Master Internacional em Segurança da Informação, Cibersegurança Estratégica e Liderança CISO

Consolidação das 5 trilhas executivas, preparação executiva para liderança C-Level (CISO / DPO), alinhamento aos currículos de certificações globais (CISSP, CISM, CompTIA Security+), gestão de crises cibernéticas com ransomware, elaboração de política corporativa global e certificação executiva bilíngue.

R$ 199,99 Com Credit Upgrade: R$ 170,00 (-R$ 29,99)
Fazer Upgrade →
Sugestões CdE

Compare com trilhas semelhantes

Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.

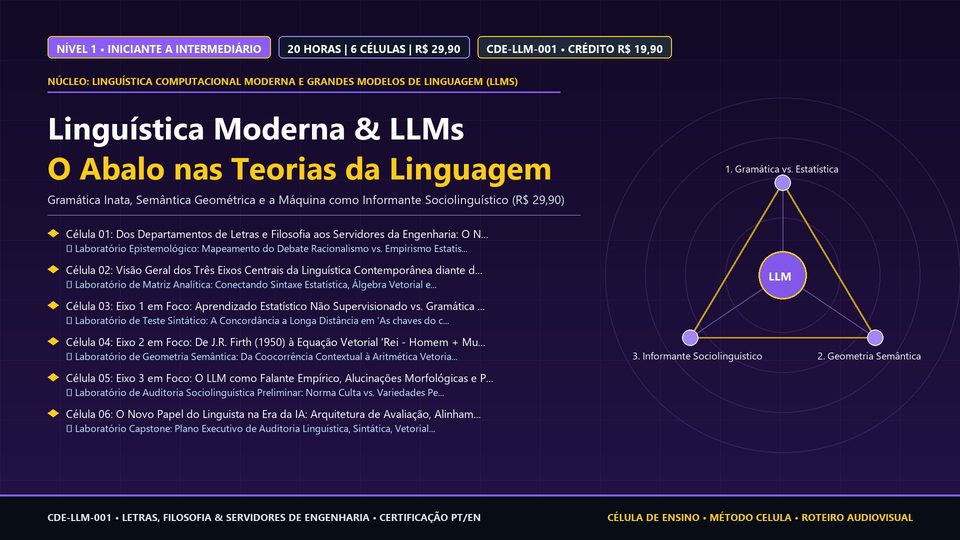
Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua R$ 29,90
Linguística Computacional Moderna e Grandes Modelos de Linguagem (LLMs)

Linguística Moderna e Grandes Modelos de Linguagem (LLMs): O Abalo nas Teorias da Aquisição, Estrutura e Compreensão da Língua

Compreenda por que os Grandes Modelos de Linguagem (LLMs) não são apenas ferramentas tecnológicas, mas um abalo direto nas teorias tradicionais sobre aquisição, estrutura e compreensão da língua em três eixos.

📚 12 células ⏱️ 20h Iniciante a Intermediário
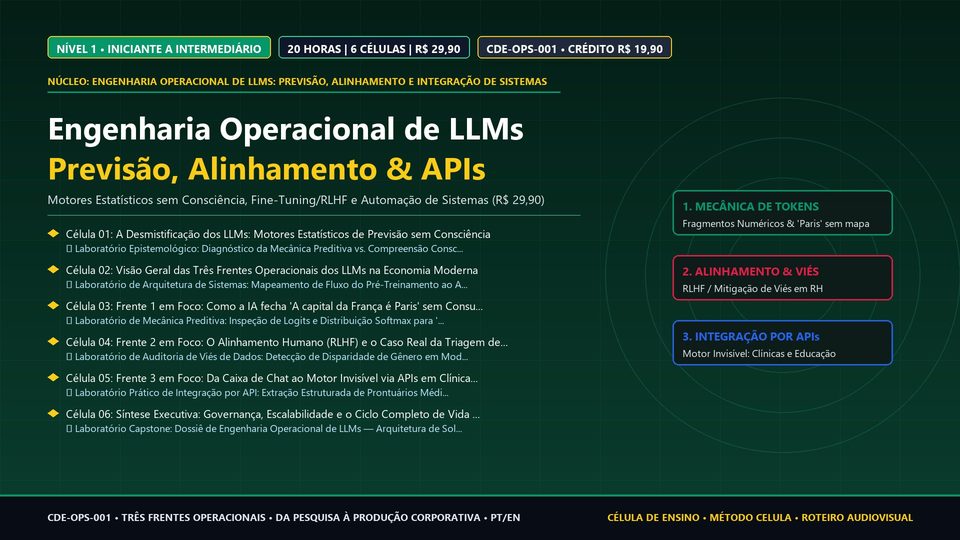
Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs R$ 29,90
Engenharia Operacional de LLMs: Previsão, Alinhamento e Integração de Sistemas

Engenharia Operacional de LLMs: Motores Estatísticos de Previsão de Texto, Alinhamento de Dados e Integração via APIs

Compreenda por que os LLMs não possuem consciência, mas são motores estatísticos de previsão de texto alimentados por volumes massivos de dados, e domine suas três frentes operacionais: mecânica de tokens, alinhamento RLHF e integração via APIs.

📚 12 células ⏱️ 20h Iniciante a Intermediário
Jornada da trilha

Células de aprendizagem

1

Fundamentos do Pentest Ético, Metodologias e Ambientes de Laboratório

Introdução aprofundada ao propósito estratégico, arcabouço ético e conformidade legal das avaliações de segurança ofensiva (testes de penetração). Diferenciação estrita entre atividades de pentest ético e cibercrime à luz do marco legal e legislação de crimes cibernéticos (Lei 12.737/12 e regulamentações internacionais). Modalidades de teste: Black Box (caixa-preta, sem conhecimento prévio), White Box / Crystal Box (caixa-branca, com acesso total a código e arquitetura) e Gray Box (caixa-cinza, com credenciais ou visão parcial). Estudo e adoção dos grandes frameworks da indústria: PTES (Penetration Testing Execution Standard), OSSTMM (Open Source Security Testing Methodology Manual) e NIST SP 800-115. Elaboração formal de termos de escopo, termo de consentimento e Regras de Engajamento (Rules of Engagement - RoE), contemplando janelas de teste, sistemas fora de escopo (out-of-scope) e protocolos de emergência para paralisação de testes. Construção e isolamento da bancada ofensiva com Kali Linux e nós alvos vulneráveis em rede interna fechada.

10h
2

Reconhecimento, Inteligência de Ameaças (OSINT) e Enumeração de Redes

Estudo e execução prática das fases de Coleta de Inteligência e Enumeração de Redes em avaliações de segurança ofensiva. Reconhecimento Passivo: obtenção de dados públicos sem interação direta com os servidores alvos através de Open Source Intelligence (OSINT); técnicas avançadas de Google Dorking para descoberta de arquivos sensíveis expostos; utilização de motores de busca de dispositivos conectados (Shodan e Censys); ferramentas de agregação de pegadas digitais corporativas (theHarvester, Whois e Maltego). Reconhecimento Ativo: técnicas de enumeração de servidores de DNS (descoberta de subdomínios, ataques de dicionário e tentativa de transferência de zona AXFR via dig/dnsrecon); varreduras de rede e portas com Nmap em nível profissional (flags de controle de tempo, varreduras furtivas SYN, detecção agressiva de serviços e evasão perimetral com fragmentação de pacotes e randomização de ordem); enumeração profunda de serviços corporativos críticos: enumeração de compartilhamentos e usuários SMB com enum4linux/smbclient, e inspeção de MIBs em agentes SNMP com snmpwalk.

10h
3

Varredura, Análise de Vulnerabilidades e Validação Manual

Metodologia rigorosa para identificação, filtragem e validação manual de vulnerabilidades de segurança descobertas durante a avaliação ofensiva. Operação e comparação de scanners de vulnerabilidade corporativos e ferramentas de rede (Nessus Essentials, OpenVAS/GVM e Nikto para servidores web). Limitações das ferramentas automáticas: identificação de falsos-positivos (quando o scanner alega uma falha inexistente por simples banner desatualizado) e falsos-negativos (quando vulnerabilidades lógicas complexas passam despercebidas). Metodologia de validação manual de achados: conexão direta aos serviços via netcat/telnet/cURL para comprovação empírica de vulnerabilidade sem execução destrutiva. Exploração de vetores de configuração insegura: senhas padrão de fábrica, credenciais fracas em serviços administrativos (FTP, SSH, Telnet, Tomcat Manager), compartilhamentos abertos e permissões excessivas. Pesquisa sistemática de códigos de prova de conceito (PoC) em bases públicas confiáveis: Exploit-DB, utilitário de linha de comando Searchsploit, GitHub Security Advisories e correlação formal com pontuações CVSS v3.1/v4.0.

10h
4

O Ecossistema Metasploit Framework: Exploits, Payloads e Sessões

Estudo profundo da arquitetura, operação e boas práticas do framework de exploração mais utilizado na indústria de cibersegurança: o Metasploit Framework (MSF da Rapid7). Dissecação dos componentes do MSF: console interativo `msfconsole`, utilitário gerador de cargas `msfvenom` e banco de dados de inteligência integrado (`msfdb` com PostgreSQL). Classificação dos módulos funcionais: Exploits, Payloads, Auxiliaries, Post, Nops e Encoders. Anatomia de uma exploração de software: vulnerabilidades de corrupção de memória, estouro de buffer (buffer overflow) básico, ponteiros de instrução (EIP/RIP) e injeção de shellcode. Tipos e arquiteturas de Payloads: cargas únicas (*Singles / Inline*) versus cargas em estágios (*Staged*: stagers leves que alocam memória e stages completos); conexões diretas (*Bind Shell*) versus conexões reversas (*Reverse Shell*) essenciais para contornar firewalls de entrada e NATs. O agente Meterpreter: execução em memória (in-memory injection sem tocar o disco), comandos essenciais, escalada de privilégios com `getsystem`, persistência controlada e migração furtiva de processos (`migrate`). Manipulação de sessões concorrentes e roteamento através de pivots.

10h
5

Avaliação e Exploração de Aplicações Web e OWASP Top 10

Metodologias e técnicas práticas para testes de segurança em aplicações web fundamentadas no OWASP Web Security Testing Guide (WSTG). Configuração e operação de proxies de interceptação HTTP/HTTPS profissionais: Burp Suite Community e OWASP ZAP. Mecânica de interceptação, repetição de requisições (Repeater), manipulação em tempo de trânsito de parâmetros e testes automatizados de injeção (Intruder). Dissecação detalhada das falhas críticas do OWASP Top 10: 1) Cross-Site Scripting (XSS): execução de código JavaScript malicioso no contexto do navegador do usuário; tipos de XSS: Refletido (Reflected), Armazenado/Persistente (Stored) e baseado em DOM (DOM-based); exploração ética de roubo de cookies de sessão (`document.cookie`), defacement de interface e bypass de filtros de entrada; 2) Injeção de SQL (SQL Injection - SQLi): manipulação de consultas ao banco de dados relacional através de inputs não sanitizados; variantes Union-based, Error-based e Blind SQLi (Boolean e Time-based); exploração manual e automação com a ferramenta `sqlmap`; 3) Falhas de Controle de Acesso (Broken Access Control) e Referência Direta Insegura a Objetos (IDOR); 4) Princípios de Mitigação Defensiva: codificação contextual de saída (*context-aware output encoding*), consultas parametrizadas (*Prepared Statements*), tokens anti-CSRF e validação estrita de tipos.

10h
6

Pós-Exploração, Escalada de Privilégios e Relatório Técnico-Executivo

Fase de consolidação, pós-exploração e geração de valor das avaliações de segurança ofensiva. Ações pós-comprometimento inicial: enumeração interna de ambiente local com scripts automáticos de reconhecimento (LinPEAS para sistemas Linux e WinPEAS para Windows). Mecânica e exploração de vetores de escalada de privilégios vertical (de usuário comum sem privilégios para `root` ou `NT AUTHORITY\SYSTEM`): binários com permissão SUID/SGID configurados incorretamente (consulta ao repositório GTFOBins), permissões excessivas de gravação em arquivos críticos (`/etc/passwd`, `/etc/sudoers`), regras permissivas de `sudo` sem senha (`sudo -l`), tarefas agendadas em cron jobs desprotegidas e exploração de serviços rodando como root em portas locais de loopback. Extração e quebra ética de credenciais de memória e hashes locais (utilitário John the Ripper, Hashcat e módulos de pós-exploração). Princípio de limpeza de artefatos (*Cleanup*): remoção compulsória de todos os shells, scripts temporários e contas criadas para devolver o ambiente ao seu estado íntegro original. A abordagem Purple Team: como os achados ofensivos alimentam a melhoria das assinaturas de SIEM, firewalls e IDS defensivos. Estrutura e redação de um Relatório Profissional de Pentest: elaboração de Sumário Executivo direcionado a tomadores de decisão da diretoria (C-Level) com matriz de risco e Relatório Técnico minucioso com provas de conceito reprodutíveis, severidade CVSS e recomendações detalhadas de remediação arquitetural.

10h