Pensamento Estratégico de Sustentabilidade para Gerentes de Projetos (Start)
História do pensamento sustentável, Agenda Pós-2030, ODS da ONU e ferramentas de análise climática em projetos.
Formação executiva e analítica de vanguarda na interseção entre Organização Industrial, Estratégia de Negócios de Tecnologia e Política Industrial de Estado. Examina os incentivos econômicos que levam empresas e indivíduos a investirem na produção colaborativa de bens públicos digitais não-excluíveis, fundamentando-se nos modelos teóricos de Josh Lerner e Jean Tirole (2002) e na tese de Ativos Complementares de David Teece ('comoditização da base comum'). Analisa detalhadamente a evolução dos modelos de Commercial Open Source Software (COSS): Open Core, Dual Licensing e serviços gerenciados em nuvem. Investiga a crise da carona livre gerada pelos hyperscalers (AWS, Azure, GCP), as ondas de relicenciamento para licenças Source-Available (BSL, SSPL / MongoDB, Redis, Elastic, HashiCorp), o papel das fundações neutras (Linux Foundation, CNCF, Apache) como mecanismos de compromisso crível na teoria dos jogos, e as exigências contemporâneas de soberania digital, segurança da cadeia de suprimentos (SBOM) e regulação de cibersegurança (CRA europeu).
Do curso base em Pensamento Estratégico de Sustentabilidade (R$ 29,99) à Liderança Internacional em Projetos de Clima e Captação Global (R$ 199,99).
UPGRADE29) para abater nas Trilhas 2, 3, 4 ou 5!
História do pensamento sustentável, Agenda Pós-2030, ODS da ONU e ferramentas de análise climática em projetos.
Transição energética, bioeconomia, agronegócio regenerativo, Soluções Baseadas na Natureza (NbS) e infraestrutura resiliente.
Resolução CVM 193 (IFRS S1/S2), GRI, CSRD, fronteiras de carbono (CBAM), lei antidesmatamento (EUDR) e ACV/LCA.
Mercado regulado (SBCE) e voluntário de carbono, Green Bonds, Taxonomia Verde e captação no GCF, BID, IFC e Fundo Amazônia.
Metodologias globais PRiSM/GPM P5 e PMBOK 7, salvaguardas do IFC, inglês técnico executivo e certificações internacionais.
Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.
R$ 29,90
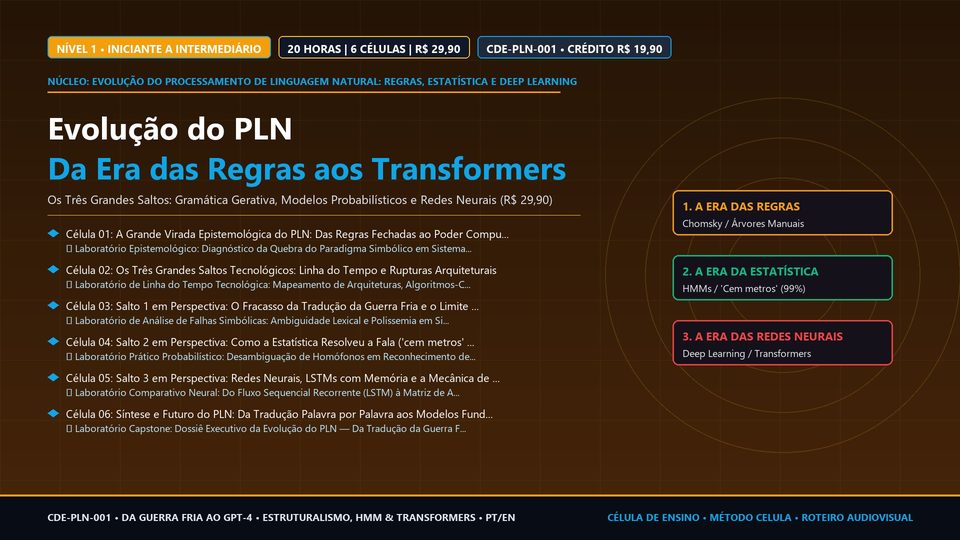
Compreenda como a ciência da computação abandonou a tentativa de ensinar regras gramaticais manuais às máquinas e passou a treiná-las com estatística massiva e redes neurais profundas através dos três grandes saltos do PLN.
R$ 29,90
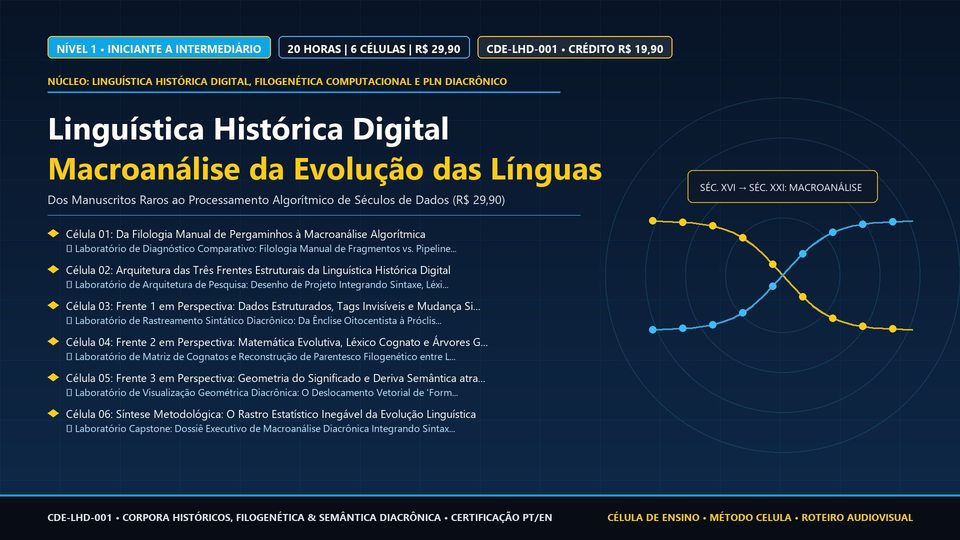
Compreenda como a transição da linguística histórica para o ambiente digital substituiu décadas de busca manual em pergaminhos pela macroanálise computacional em três frentes: corpora morfossintáticos, filogenética bayesiana e vetores semânticos diacrônicos.
R$ 29,90
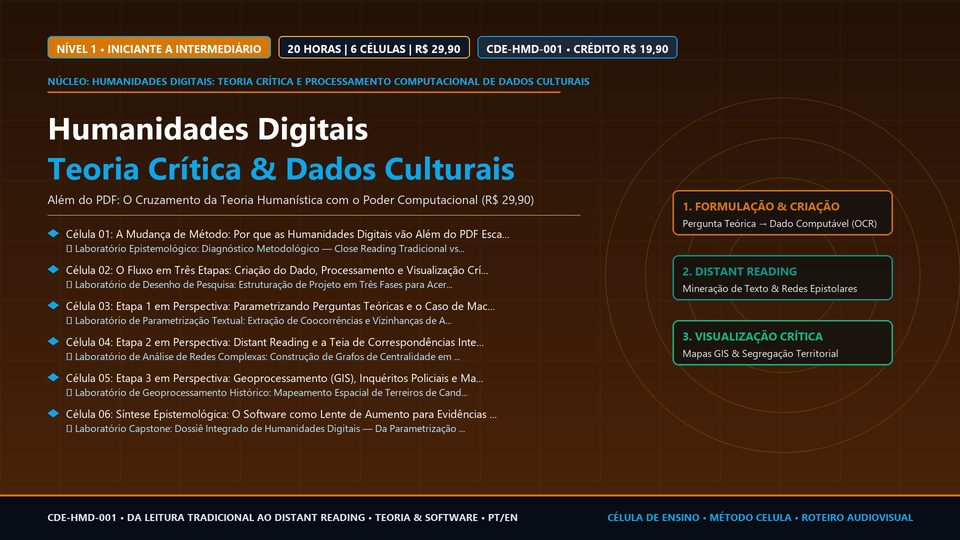
Compreenda por que as Humanidades Digitais não são apenas escanear livros em PDF, mas uma mudança de método que cruza teoria crítica e computação em três etapas: formulação da pergunta e criação do dado, processamento macroscópico e visualização crítica.
Fundamentação microeconômica seminal da produção colaborativa de software livre e de código aberto. O artigo clássico de Josh Lerner e Jean Tirole, 'Some Simple Economics of Open Source' (2002): a resolução do enigma de por que programadores talentosos trabalham sem remuneração direta imediata (incentivos de carreira, sinalização de competência no mercado de trabalho, satisfação intrínseca e ego-gratification). A teoria dos Ativos Complementares de David Teece (1986, 2006) aplicada à estratégia corporativa: como gigantes tecnológicos (IBM com Linux, Google com Android, Meta com PyTorch e Llama) investem bilhões para abrir e comoditizar uma camada comum de software, destruindo as margens de concorrentes proprietários para capturar lucros extraordinários em hardware, nuvem ou publicidade.
10hAnálise da engenharia de monetização das empresas comerciais de software de código aberto (Commercial Open Source Software - COSS). A evolução dos modelos históricos: do suporte e serviços puros (Red Hat) ao modelo Open Core (onde o núcleo funcional é distribuído sob licenças permissivas Apache/MIT, enquanto módulos avançados de segurança, auditoria, governança e alta disponibilidade são proprietários). O modelo clássico de Duplo Licenciamento (Dual Licensing): o uso da licença GPL/AGPL copyleft forte como 'ferramenta de precificação', forçando concorrentes comerciais a comprarem licenças proprietárias para incorporar o código em produtos fechados (MySQL, Qt). A migração forçada para o modelo Managed Services / SaaS na nuvem.
10hO choque estrutural que desestabilizou o equilíbrio industrial do open source na última década: o surgimento dos hyperscalers de computação em nuvem (Amazon Web Services, Microsoft Azure, Google Cloud Platform). Como os provedores de infraestrutura empacotaram softwares livres de sucesso (Elasticsearch, Redis, MongoDB, Kafka) como serviços de nuvem de bilhões de dólares, capturando quase toda a receita sem contribuir proporcionalmente com código ou remuneração às empresas criadoras. A reação das empresas COSS: o movimento de relicenciamento para licenças restritivas de código visível (Source-Available Licenses), como a Server Side Public License (SSPL do MongoDB) e a Business Source License (BSL da MariaDB, CockroachDB e HashiCorp Terraform). As batalhas judiciais, a resposta da AWS com a criação de forks livres permanentes (OpenSearch, Valkey) e a fratura do conceito canônico de Open Source segundo a Open Source Initiative (OSI).
10hAnálise da teoria dos jogos e do desenho institucional que sustenta a colaboração corporativa no open source. Por que empresas rivais que competem ferozmente no mercado comercial (como Google, Microsoft, Amazon, IBM e Red Hat) financiam e cedem seus melhores engenheiros para trabalhar em projetos compartilhados sob a égide de Fundações Neutras (Linux Foundation, Apache Software Foundation, Cloud Native Computing Foundation - CNCF, Eclipse Foundation). O papel das fundações como mecanismos de Compromisso Crível (Credible Commitment) segundo a economia dos contratos: a cessão irrevogável de marcas registradas, propriedade intelectual e governança técnica impede que qualquer agente exerça poder de monopólio ou altere as regras do jogo unilateralmente, criando um ambiente seguro para investimentos multibilionários em bens comuns de infraestrutura digital.
10hA geopolítica e a segurança nacional do software de código aberto. A constatação alarmante de que mais de 90% da infraestrutura crítica global (bancos, redes elétricas, sistemas de defesa, telecomunicações e hospitais) repousa sobre bibliotecas de código aberto frequentemente mantidas por voluntários sem financiamento sustentável. O estudo das vulnerabilidades históricas na cadeia de suprimentos: Heartbleed no OpenSSL, Log4j e a infiltração de agentes estatais na manutenção do XZ Utils. A resposta regulatória global: a Ordem Executiva de Cibersegurança dos EUA (EO 14028) e a obrigatoriedade do Software Bill of Materials (SBOM); a Open Source Security Foundation (OpenSSF); e o pioneiro Cyber Resilience Act (CRA) da União Europeia. O papel do Open Source como instrumento de Política Industrial de Estado para garantir soberania digital, evitar sanções e quebrar o aprisionamento tecnológico por monopólios transnacionais.
10hSíntese aplicada e governança institucional corporativa e governamental. Como projetar, estruturar e liderar um Open Source Program Office (OSPO) em empresas e agências estatais. Os três pilares de maturidade de um OSPO: 1. Consumo Seguro e em Conformidade (auditoria de licenças, cibersegurança e mitigação de litígios de direitos autorais); 2. Contribuição Estratégica (diretrizes claras para colaboradores contribuírem em projetos upstream, garantindo que o conhecimento retorne à organização); 3. Liberação e Liderança de Ecossistema (seleção criteriosa de quais ativos internos devem ser abertos para capturar efeitos de rede e atrair os melhores talentos). Métricas de saúde de projetos (CHAOSS Project) e desenho de modelos de financiamento sustentável para a base de mantenedores comunitários.
10h