Pensamento Estratégico de Sustentabilidade para Gerentes de Projetos (Start)
História do pensamento sustentável, Agenda Pós-2030, ODS da ONU e ferramentas de análise climática em projetos.
Formação executiva e operacional 100% prática dedicada à implementação real de conformidade à Lei Geral de Proteção de Dados (LGPD) e governança da privacidade em empresas de todos os portes. Sem foco em teorias jurídicas abstratas, o curso capacita o profissional a conduzir entrevistas reais de Data Discovery e inventário de dados; a estruturar o Registro das Operações de Tratamento (RoPA) nos padrões da ANPD; a enquadrar processos em bases legais estratégicas aplicando o Teste de Ponderação de Legítimo Interesse (LIA); a confeccionar Relatórios de Impacto à Proteção de Dados Pessoais (RIPD/DPIA) para tratamentos de alto risco e biometria; a redigir Políticas de Privacidade externas e internas em linguagem simples (Visual Law / Plain English) e gerenciar cookies sem dark patterns; a homologar fornecedores e elaborar aditivos contratuais de proteção de dados (DPA); e a gerenciar incidentes de segurança com comunicação à ANPD e aos titulares nos prazos regulamentares.
Do curso base em Pensamento Estratégico de Sustentabilidade (R$ 29,99) à Liderança Internacional em Projetos de Clima e Captação Global (R$ 199,99).
UPGRADE29) para abater nas Trilhas 2, 3, 4 ou 5!
História do pensamento sustentável, Agenda Pós-2030, ODS da ONU e ferramentas de análise climática em projetos.
Transição energética, bioeconomia, agronegócio regenerativo, Soluções Baseadas na Natureza (NbS) e infraestrutura resiliente.
Resolução CVM 193 (IFRS S1/S2), GRI, CSRD, fronteiras de carbono (CBAM), lei antidesmatamento (EUDR) e ACV/LCA.
Mercado regulado (SBCE) e voluntário de carbono, Green Bonds, Taxonomia Verde e captação no GCF, BID, IFC e Fundo Amazônia.
Metodologias globais PRiSM/GPM P5 e PMBOK 7, salvaguardas do IFC, inglês técnico executivo e certificações internacionais.
Sugestões ligadas ao conteúdo desta trilha para apoiar sua decisão de matrícula.
R$ 29,90
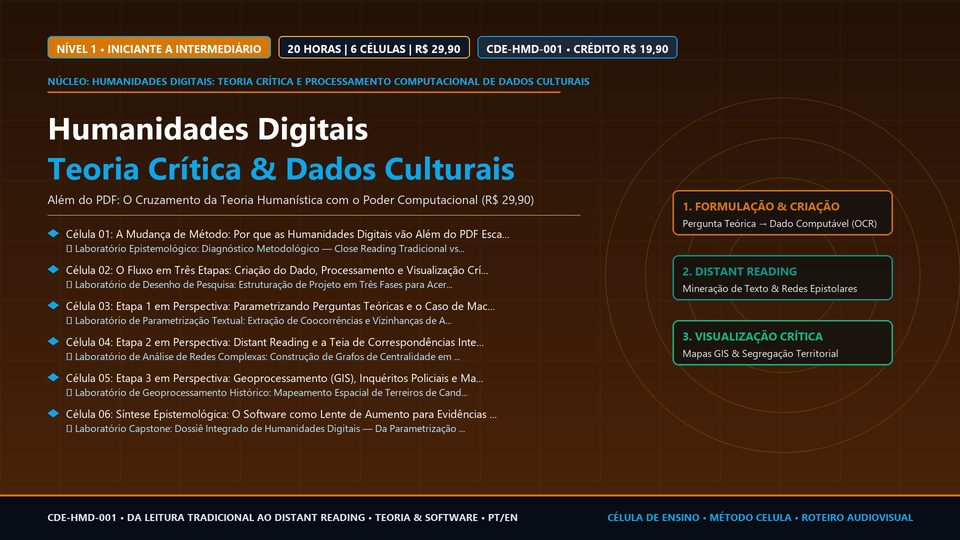
Compreenda por que as Humanidades Digitais não são apenas escanear livros em PDF, mas uma mudança de método que cruza teoria crítica e computação em três etapas: formulação da pergunta e criação do dado, processamento macroscópico e visualização crítica.
R$ 29,90
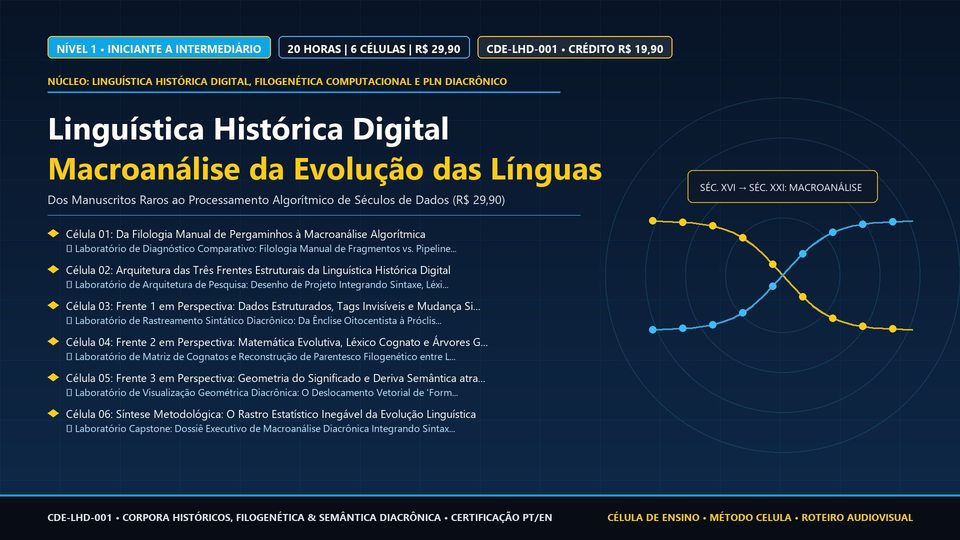
Compreenda como a transição da linguística histórica para o ambiente digital substituiu décadas de busca manual em pergaminhos pela macroanálise computacional em três frentes: corpora morfossintáticos, filogenética bayesiana e vetores semânticos diacrônicos.
R$ 29,90
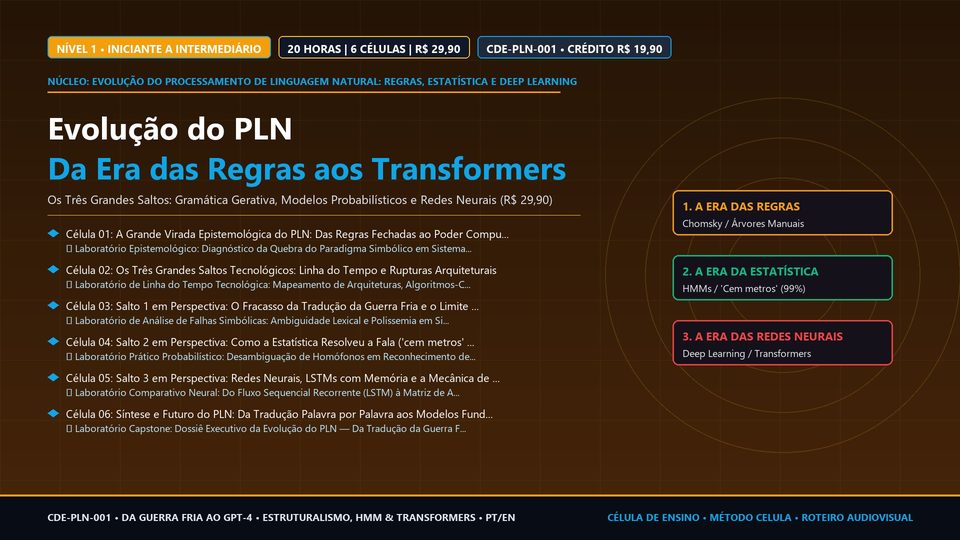
Compreenda como a ciência da computação abandonou a tentativa de ensinar regras gramaticais manuais às máquinas e passou a treiná-las com estatística massiva e redes neurais profundas através dos três grandes saltos do PLN.
Superação do juridiquês abstrato: como iniciar o projeto de privacidade dentro da organização. Elaboração de formulários de Data Discovery por departamento (RH, Comercial, Financeiro, Marketing, TI). Mapeamento dos 5 ciclos de vida do dado pessoal: Coleta, Armazenamento, Compartilhamento, Uso e Descarte. Classificação prática de dados comuns, cadastrais e dados pessoais sensíveis (saúde, biometria, convicção religiosa). Consolidação da Planilha Mestra de Inventário de Dados e Ativos de TI.
10hCumprimento prático do Artigo 37 da LGPD: arquitetura e campos obrigatórios do Registro das Operações de Tratamento de Dados Pessoais (RoPA / Record of Processing Activities) segundo guias da ANPD. A superação da armadilha do consentimento: por que consentimento não é a base legal padrão para relações de trabalho ou compras rotineiras. Matriz de enquadramento em bases operacionais: Execução de Contrato (Art. 7, V), Cumprimento de Obrigação Legal/Regulatória (Art. 7, II) e Exercício Regular de Direitos (Art. 7, VI). O Teste de Balanceamento de Legítimo Interesse (LIA - Legitimate Interests Assessment) em 4 etapas: Finalidade, Necessidade, Balanceamento e Salvaguardas.
10hMetodologia prática para elaboração do Relatório de Impacto à Proteção de Dados Pessoais (RIPD / DPIA - Data Protection Impact Assessment) sob o Artigo 38 da LGPD e regulamentações da ANPD. Critérios e gatilhos de obrigatoriedade: tratamentos de alto risco, dados sensíveis em larga escala, perfilamento automatizado (Art. 20), monitoramento ostensivo e vigilância biométrica. Metodologia de gestão de riscos aos direitos dos titulares: identificação de ameaças de privacidade, matriz 5x5 de probabilidade versus severidade de dano (moral, financeiro, discriminatório). Desenho técnico do plano de mitigação de riscos: pseudonimização, criptografia de ponta a ponta, controle de acesso baseado em papéis (RBAC) e limitação estrita de retenção.
10hImplementação do princípio da transparência e livre acesso (Art. 6, VI e Art. 9 da LGPD). Adequação de linguagem: abandono de textos prolixos e juridiquês em favor de técnicas de Plain English (Português Claro e Direto) e Legal Design / Visual Law (ícones, tabelas resumidas, linguagem acessível e estrutura modular). Estrutura obrigatória da Política de Privacidade Externa para websites e aplicativos: identidade do controlador, canais de contato do DPO, finalidades específicas por produto, bases legais aplicadas, compartilhamentos e direitos dos titulares. Gestão técnica de Cookies em conformidade com o Guia de Cookies da ANPD: categorias de cookies (necessários, analíticos, preferências e marketing), configuração de plataformas de gestão de consentimento (CMPs), proibição de dark patterns (botões assimétricos, pré-seleção forçada de caixas) e mecanismos fáceis de revogação.
10hA responsabilidade solidária entre Controlador e Operador no Artigo 42 da LGPD e os riscos da terceirização de serviços. Estruturação do fluxo corporativo de Vendor Management (Gestão de Fornecedores e Terceiros). Aplicação de questionários de Due Diligence de Privacidade e Segurança da Informação para homologação prévia de fornecedores SaaS, nuvem, marketing e folha de pagamento. Redação técnica do Data Processing Agreement (DPA / Aditivo Contratual de Proteção de Dados): obrigações de segurança, dever de confidencialidade, autorização prévia de suboperadores, SLA rígido de cooperação na resposta a incidentes e dever de descarte/devolução de dados ao final do contrato. Adequação prática da Transferência Internacional de Dados (Art. 33 da LGPD e Resolução CD/ANPD nº 19/2024): contratação de servidores internacionais (AWS, Microsoft Azure, Google Cloud) e aplicação de Cláusulas-Padrão Contratuais (SCCs).
10hO fluxo operacional do Plano de Resposta a Incidentes de Segurança sob o Artigo 48 da LGPD e a Resolução CD/ANPD nº 15/2024: o prazo estrito de 3 dias úteis para comunicação à ANPD e aos titulares em caso de risco ou dano relevante. Estrutura do formulário eletrônico oficial da ANPD: dados envolvidos, medidas mitigatórias adotadas e análise de severidade. Estruturação da esteira de atendimento aos Direitos dos Titulares (DSAR - Data Subject Access Requests): confirmação, acesso, correção, anonimização, portabilidade, eliminação e revogação de consentimento com autenticação segura de identidade e cumprimento do prazo de 15 dias (Art. 19). Consolidação do Programa de Governança em Privacidade (Art. 50), Privacy by Design & by Default, métricas para a Diretoria e evidências documentadas para auditoria (Accountability e Prestação de Contas).
10h